Týká se vás to?
- Týká se: každého, kdo provozuje Cisco Expressway-C nebo Expressway-E, virtuální i hardwarové, zapojené v clusteru a ve verzi X15.5.3 nebo starší.
- Netýká se vás, pokud: Expressway nemáte nebo vaše zařízení Expressway nejsou v clusteru; Cisco uvádí jako zranitelná jen zařízení v clusteru.
Co udělat
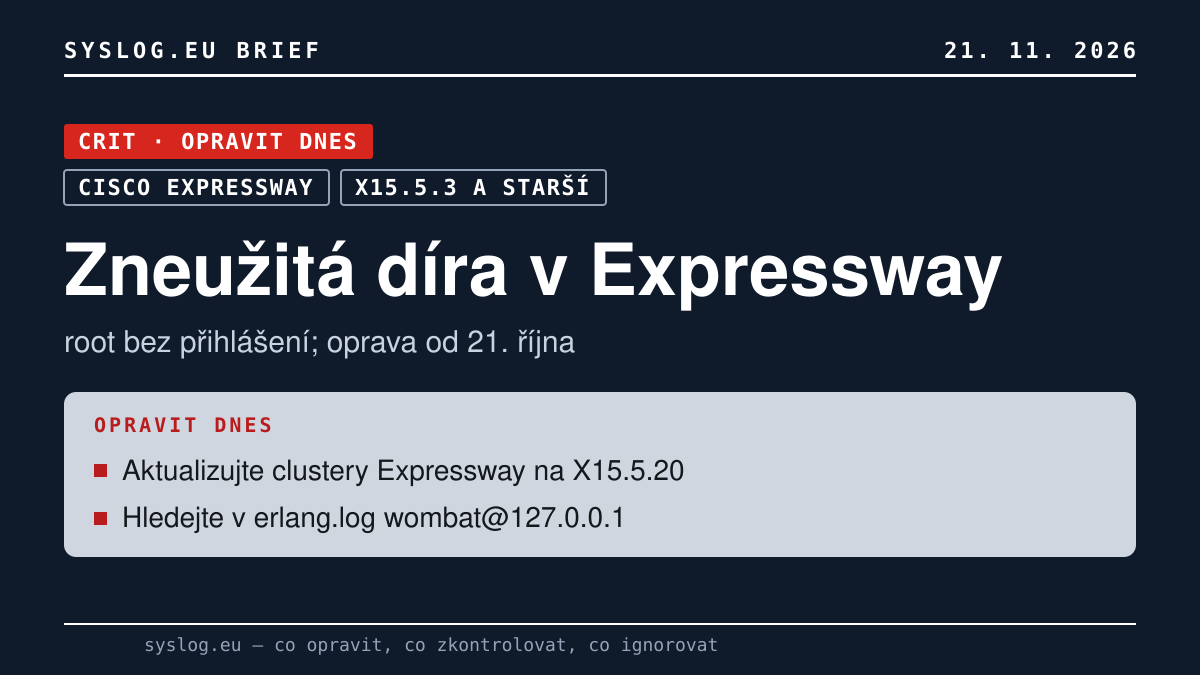
- Zjistěte verzi každého uzlu a uzly s řadou X15 aktualizujte na X15.5.20 nebo novější. Uzly s verzí X14 nebo starší musí podle Cisca přejít na opravenou verzi. Dočasné řešení neexistuje.
- Na každém uzlu hledejte známky průniku: F6 jako klíčový indikátor uvádí záznam
nodeup '[email protected]'v systémovém logu Erlangu (erlang.log); zveřejnila také dvě IP adresy a cestu, kam útočníci ukládali skripty. Projděte logy minimálně od 21. října, kdy Cisco chybu zveřejnil. - Pokud záznam najdete, projděte další logy na zařízení i v systémech za ním a změňte přihlašovací údaje, ke kterým se útočníci mohli dostat. V případě popsaném F6 se dostali ze dvou zařízení dostupných z internetu ke dvěma uzlům clusteru ve vnitřní síti.
- Nedělejte: nepovažujte čisté hraniční zařízení za důkaz, že je čistá i síť za ním.
Co víme – a co ne
- Cisco hodnotí chybu na 9,8. Vzniká kvůli trvalým cookies a kvůli tomu, že se při zapnutém režimu TLS Verify Mode pro clustering neověřují klientské certifikáty; s těmito cookies může útočník posílat příkazy databázové službě a spouštět je jako root. Záznam CVE ji řadí mezi pevně zakódované přihlašovací údaje (CWE-798).
- F6: po získání roota útočníci spustili skripty v Pythonu, které skenovaly sítě, hledaly sdílené složky SMB, připojovaly se k SQL Serveru a WinRM a prohledávaly repozitáře GitLabu; cílem byly přihlašovací údaje a další citlivá data. F6 se podle komentářů ve skriptech domnívá, že je pomohly napsat nástroje AI.
- Útok zatím nikdo nespojil se známou skupinou.
- Rozpor: bezpečnostní bulletin Cisca, k 21. listopadu stále ve verzi 1.0, uvádí, že Cisco o zneužití neví; F6 zneužití popisuje a CISA chybu vede jako zneužívanou, s termínem 23. listopadu pro americké federální úřady.
- Není známo: kolik organizací bylo zasaženo kromě té, kterou popisuje F6.
Proč na tom záleží
Videobrány na okraji sítě podle nás snadno vypadnou z měsíční rutiny záplatování. Tady uplynul měsíc mezi opravou a prvním hlášeným zneužitím a útočníci se z hraničních zařízení dostali k uzlům clusteru ve vnitřní síti.