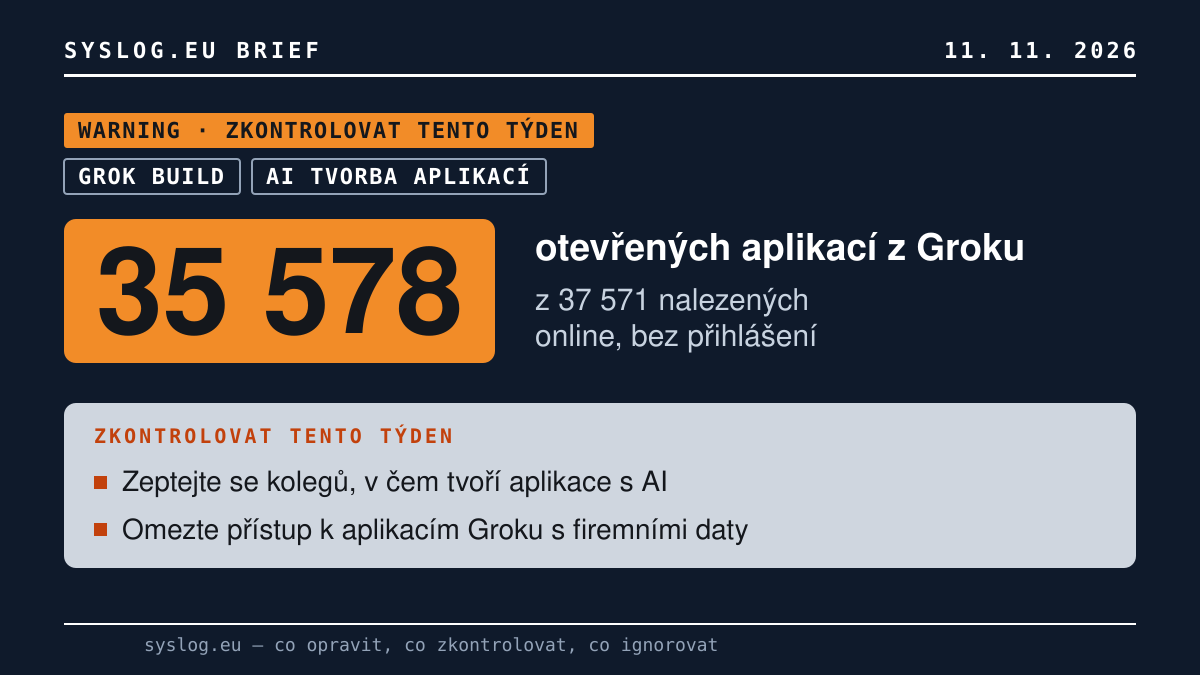
Týká se vás to?
- Týká se: firem, kde lidé vytvářejí aplikace v AI chatu a zveřejňují je, především v Grok Build. Lovable, Replit, v0, Bolt a Base44 také dávají každé aplikaci vlastní název hostitele, takže jejich aplikace jdou najít stejně (Claroc); jejich výchozí nastavení zpráva neuvádí. Žádný z nich nepotřebuje firemní účet.
- Netýká se vás, pokud: žádný kolega aplikace z AI nástrojů nezveřejňuje. Artefakty Claude a sdílené chaty ChatGPT nebo Gemini mají tajnou část odkazu v cestě URL, kterou DNS nikdy nevidí; vyhledávače je ale indexovat můžou (Claroc).
Co udělat
- Zeptejte se kolegů, které AI nástroje k tvorbě aplikací používají a co zveřejnili.
- Máte-li přístup k datům pasivního DNS, vyhledejte v nich grok.me a domény ostatních nástrojů (doporučení Claroc).
- Ať autor každé aplikace v Groku s interními nebo osobními daty zvolí nastavení Invited users nebo Only you; pak z anonymního okna bez přihlášení ověřte, že cizí návštěvník dostane chybovou stránku.
- Má-li aplikace přihlášení „Continue with Google“, zkuste se přihlásit účtem Google, který nepatří firmě: v testovací aplikaci Claroc mohl jakýkoli účet Google číst, upravovat a mazat záznamy. Pokud se takový účet dostane dovnitř, aplikace potřebuje seznam, kdo ji smí používat.
- Prohledejte skripty, které aplikace načítá, zda neobsahují jména, e-maily a hesla, a nalezená hesla změňte; Claroc našla jednu, která prozrazovala heslo každého zaměstnance.
- U aplikací, které nikdo nevlastní, zrušte zveřejnění (Unpublish) – podle Claroc to aplikaci v Groku stáhne z internetu během několika sekund.
- Aplikace, která ukládala data bez přihlášení, mohla být návštěvníky upravena (ukázáno na vlastní aplikaci Claroc): zkontrolujte její data.
Co víme – a co ne
- Každá aplikace v Groku má vlastní název hostitele. Jakmile ji kdokoli otevře, název se dostane do dat pasivního DNS, kde ho podle vzoru najde kdokoli s účtem u takové služby (Claroc; Ars Technica přes Mezha).
- Výchozí nastavení: obě strany se shodují, že před kliknutím na Publish není nic veřejné. Claroc říká, že Publish pak v jejím účtu předvybral volbu „Anyone with the link“; mluvčí Cursoru, který SpaceXSI koupila, uvádí, že aplikace jsou ve výchozím stavu soukromé.
- SpaceXSI svých 24 otevřených aplikací odstranila – podle Claroc po jejím upozornění, podle Ars Technica (přes Mezha) během několika hodin po jejích dotazech. Téměř všechna ostatní odhalená data byla v době zveřejnění článku Ars Technica stále dostupná.
- Nevíme: zda tyto aplikace kromě Claroc našel a využil ještě někdo další.
Proč na tom záleží
Podle nás je slabým místem samo tlačítko Publish: kdo má na starosti obchodní region nebo rozpis směn, může nástroj zveřejnit za pár minut, aniž by to IT vidělo, a odkaz, který nikdo nedostal, se přesto dá najít.